社内Wi-Fiへの私物スマホ接続について気になり、ここまで開いていただき感謝します。
会社のWi-Fiに自分の私物スマホを繋いでいいのか、なんとなく不安に感じていませんか。
端的に言うと、ゲスト用のネットワークが社内システムと分離されているかどうかで、安全性は大きく変わります。
- ネットワーク分離の有無が安全性を左右
- 私物端末は感染前提で扱うべき
ここでは、経理の現場で長年コスト管理に携わってきた視点から、社内Wi-Fiに私物スマホを接続する際のリスクと注意点を整理します。
私物スマホを社内Wi-Fiに繋いでも安全なのか?
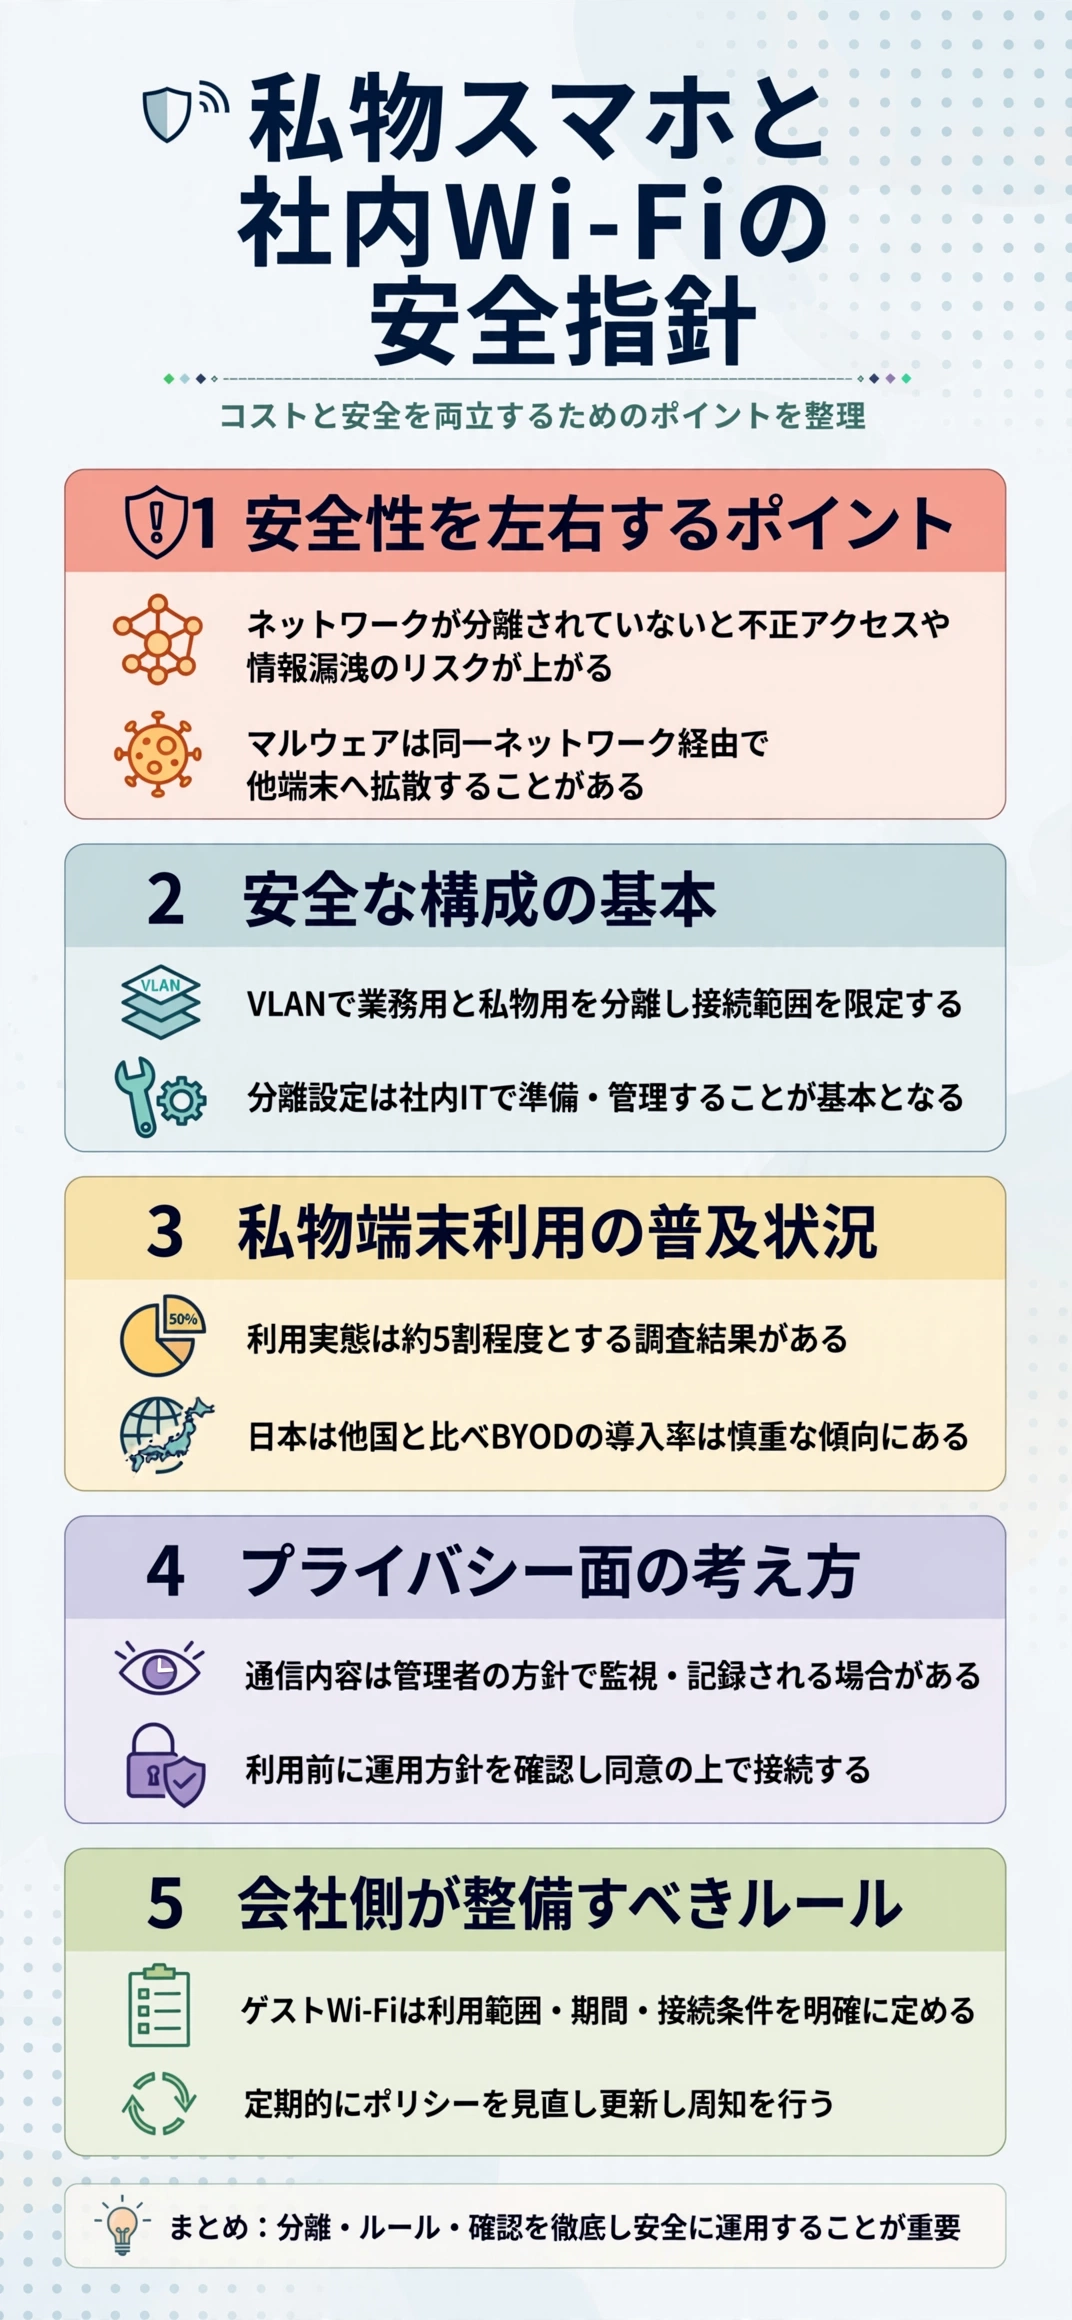
安全性を左右するポイントは、ネットワークが社内システムと分離されているかどうかです。
私物端末は会社側で管理できないため、セキュリティパッチの適用状況が分からないまま接続されることになります。
- 私物端末はパッチ適用状況が不明になりがち
- 意識しないと気づきにくい盲点
これは目に見えない盲点であり、意識しない限り気づきにくいリスクといえます。
パッチ適用状況が不明な端末は、感染している可能性を前提に扱うべきだという考え方が業界では一般的です。
ネットワークが分離されていない場合、何が起きるか?
ゲスト用のSSIDを用意していても、内部的に社内PCや複合機と同じセグメントにつながっていると、私物端末経由で社内機器が見えてしまうことがあります。
見た目だけ分けていても、実態がきちんと伴っていなければ意味がありません。
導入時の設定確認を怠ると、こうした見落としが後から発覚することもあります。
- 見た目だけの分離では不十分
- 実態を伴う構成が必要
設定を確認する際は、実際の通信経路まで確認しておくと安心です。
- SSIDを分けても内部で繋がっているケースも
- 社内機器が見えてしまう可能性がある
社用携帯のアプリ管理とセキュリティ管理で紹介した考え方と同様、見えない部分のリスクこそ注意が必要です。
目に見えにくいリスクほど、後回しにされがちなので特に注意が必要です。
定期的な点検の機会をきちんと設けることで、こうした見落としを防げます。
マルウェアはどのように拡散するのか?
私物スマホが何らかのマルウェアに感染していた場合、社内ネットワークを経由して他の端末に拡散してしまうリスクがあります。
社内で複数の端末が同時に被害を受けると、業務への影響も一気にとても大きくなります。
たった1台の感染が全社的な被害に発展することも珍しくありません。
感染に気づくきっかけはどこにあるのか?
通信量の急増や動作の異常など、ちょっとした違和感が感染に気づく最初のきっかけになることが多いようです。
異変を感じたら、まずはネットワークから切り離すことが基本の初動対応になります。
社員全員がこの初動対応を知っているだけで、被害の広がり方は大きく変わってきます。
- 通信量や動作の異常が最初のサイン
- 異変を感じたらまず切り離す
安全なネットワーク構成とはどんなものか?
安全な構成の基本は、ゲスト用ネットワークを別のVLANに分離し、社内システムへの通信を遮断することです。
VLANによる分離とはどんな仕組みか?
VLANで分離しておけば、私物端末はインターネット閲覧はできても、社内の業務システムには到達できない構成にすることができます。
利便性を保ちながら、リスクだけを切り離せる点が魅力です。
- 閲覧はできても業務システムには届かない
- 利便性とセキュリティを両立できる
利便性とセキュリティを両立できる、バランスの良い方法といえます。
導入のハードルが低い点も、多くの企業に選ばれている理由の一つです。
VLANによる分離は、追加費用をかけずに実装できる一般的な機能とされています。
設定は自社で対応できるものか?
一般的な業務用ルーターであれば、管理画面から比較的簡単にVLANを設定できる機種も増えています。
複雑な構成が必要な場合は、外部の専門業者にきちんと相談するのも一つの手です。
自社での対応に不安がある場合は、無理をせず早めに専門家の力を借りるのが賢明です。
- 管理画面から設定できる機種も多い
- 複雑な構成は専門業者に相談する
総務省のガイドラインでは何が示されているか?
総務省のテレワークセキュリティガイドラインでは、私物端末の普及に伴い、境界型セキュリティだけに頼らない対策の必要性が示されています。
公的機関の指針があることで、社内での説得材料としても活用しやすくなります。
- 経営層への提案資料に活用できる
- 説得の根拠として使いやすい
経営層への提案資料としても、そのまま使いやすい内容です。
数字や公的な根拠が示されているだけで、社内での説得力は大きく増します。
根拠のある資料は、社内稟議もスムーズに通しやすくなります。
- 境界型セキュリティだけでは不十分
- 複数の対策を組み合わせることが重要
こうした公的な指針も、ネットワーク分離の重要性をしっかりと裏付けています。
自社の対策を見直す際の、ひとつの基準にもなります。
基準があることで、対策の優先順位も自然とつけやすくなります。
- 基準があると優先順位をつけやすい
- 限られた予算の配分にも役立つ
限られた予算をどこに配分するかを考える際の判断材料にもなります。
私物端末の業務利用はどのくらい普及しているのか?
私物端末利用の普及状況は、企業規模によって差があります。
中小企業ではどの程度容認されているのか?
IPAが実施した調査では、小規模企業の5割程度が私物端末の業務利用を容認しているという結果もあります。
5割程度という数字は、決して少なくない割合だといえます。
自社も同じ状況になっていないか、一度きちんと確認してみる価値があります。
日本のBYOD導入率は諸外国と比べてどうか?
総務省の調査では、日本のBYOD導入率は2割未満にとどまり、諸外国と比べて低い水準にあるとされています。
この数字からも、日本企業ならではの慎重な姿勢がうかがえます。
こうした慎重さの裏には、情報漏洩への根強い懸念があるのかもしれません。
導入企業ではどんな効果が出ているのか?
BYODを導入した企業では、端末購入コストの削減や社員の利便性向上といった効果が報告されています。
一方で管理の複雑化という新たな課題も同時に生まれているのが実情です。
メリットと課題の両方を理解したうえで、自社に合った導入範囲を決めることが大切です。
- 端末コスト削減や利便性向上が効果
- 管理の複雑化という課題も生まれる
従業員のプライバシーはどう扱われるのか?
プライバシー面の考え方は、会社ごとの運用方針によって差があります。
通信内容は監視されているのか?
会社のネットワークにはログ監視の仕組みが導入されている場合もあり、私物端末で接続した際の通信も記録される可能性があります。
運用の実態は会社ごとにかなり異なり、統一的なルールがあるわけではありません。
社用携帯の監視はどこまで可能?私的利用のリスクと防ぐためのポイントで紹介した考え方は、Wi-Fi接続時のプライバシーを考えるうえでも参考になります。
安心して使うにはどうすればいいか?
プライベートな通信は社内Wi-Fiではなくモバイル回線を使うなど、使い分けを意識することで余計な心配を減らせます。
ちょっとした日々の習慣の違いが、安心感を大きく左右します。
小さな心がけの積み重ねこそが、結果的に大きな安心につながります。
ログ監視の範囲は事前に周知すべきか?
どこまでの通信ログが記録・確認されるのかを事前に周知しておくことで、社員の無用な不安を減らせます。
透明性のある運用は、社員との信頼関係を保つうえでも欠かせません。
隠れて監視しているという印象を与えないよう、丁寧な説明を心がけたいところです。
- 監視範囲を事前に周知しておく
- 透明性が社員との信頼につながる
会社側はどんなルールを整備すべきか?
会社側が整備すべきルールは、接続を許可する範囲と条件を明確にすることです。
ゲストWi-Fiの運用ルールはどう決めるべきか?
接続できる端末の種類や利用目的をあらかじめ明文化しておくことで、社員側も安心して利用できます。
ルールが曖昧なままだと、社員側も判断に迷ってしまいます。
明確な基準さえあれば、社員も迷わず行動できます。
- 接続端末の範囲を明文化しておく
- 利用目的も併せて示しておく
法人携帯の料金プランを比較する際に、社内ネットワークの構成についても見直しておくと、セキュリティ強化につながります。
定期的な見直しは必要か?
ネットワーク構成やルールは、機器の入れ替えや働き方の変化に合わせて定期的に見直しておくことが望ましいでしょう。
一度作ったルールをそのまま放置してしまっている会社も少なくありません。
定期的な棚卸しの機会を、あらかじめ決めておくと安心です。
見直しのタイミングはいつが目安か?
機器の入れ替えや新入社員の受け入れ時期など、節目のタイミングで見直しを行う会社が多いようです。
年1回など、定期的なサイクルをあらかじめ決めておくと運用が形骸化しにくくなります。
担当者の異動があっても引き継げるよう、見直し手順を文書化しておくと安心です。
- 機器入れ替えや入社時期が見直しの節目
- 年1回など定期サイクルを決めておく
社用携帯であれば安心して接続できるのか?
社用携帯との違いは、会社側で端末の状態を管理できるかどうかにあります。
MDMで管理された端末は何が違うのか?
MDMで管理された社用携帯は、OSやアプリの更新状況を会社側で把握できるため、私物端末に比べてリスクを抑えやすくなります。
更新状況が見える化されているだけでも、安心感は大きく変わります。
- MDM管理端末は更新状況を把握できる
- 見える化が管理コストの抑制につながる
見える化は、管理コストを抑えることにもつながります。
更新漏れをその場で把握できる点は、担当者にとって大きな安心材料になります。
- MDM管理端末は更新状況を把握できる
- 私物端末よりリスクを抑えやすい
こうした管理体制がしっかりあることで、社内ネットワークへの接続もより安心して行えます。
- 管理体制が対応スピードを左右する
- 初動の早さが被害の大きさを決める
管理体制の有無は、トラブル発生時の対応スピードにも直結します。
初動が早いほど、被害を最小限に抑えやすくなります。
日頃から対応フローを共有しておくことが、いざという時の落ち着いた行動につながります。
社用携帯なら無条件に安全と言えるのか?
社用携帯であっても、OSのアップデートを怠っていたり、不要なアプリを入れていたりすれば、リスクは残ります。
日頃の運用状況次第で、社用携帯であってもリスクの大きさは大きく変わってきます。
端末の種類以上に、日々の地道な運用姿勢そのものが問われるということです。
まとめ:「社内Wi-Fiに私物スマホを繋いでも大丈夫か」
社内Wi-Fiへの私物スマホ接続は、ゲスト用ネットワークが社内システムと適切に分離されているかどうかで安全性が大きく変わります。
VLANによる分離や総務省のガイドラインなどを参考に、会社側でも適切な構成を整えておくことが重要です。
今回のポイントを、改めて簡単に整理しておきます。
- ネットワーク分離の有無が安全性を左右する
- 私物端末は感染を前提に扱うべきという考え方が一般的
- VLANによる分離は追加費用なく実装できる
経理の現場で数多くのコスト管理を見てきた立場から言えば、ネットワーク分離への投資は、情報漏洩による損失を考えれば十分に見合うコストだと感じています。
自社のネットワーク構成を今一度確認し、必要であれば見直してみてください。
- ゲスト用ネットワークの分離状況を確認する
- 私物端末の利用ルールも明文化する
最新の料金プランをよく確認したうえで、自社に合った契約先を選んでみてください。
Wi-Fi接続への不安が解消され、安心して快適に業務に取り組んでいただけることを願っています。
※本ページに掲載している口コミ・体験談は、特定の個人を特定できないよう配慮しており、ウェブサイトおよびSNS上の公開情報をもとに編集しています。個人の体験に基づく情報であり、すべての方に同じ効果や変化が生じることを保証するものではありません。料金・サービス内容は変更される場合があるため、最新情報は必ず公式サイトにてご確認ください。